一、开篇:为什么你需要这个工具?
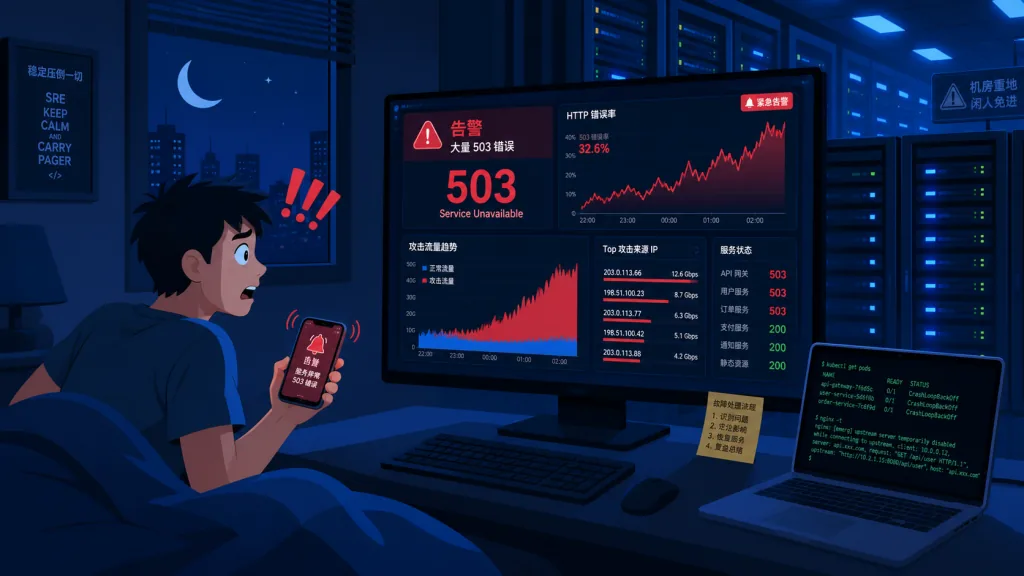
凌晨三点,某电商平台的运维小王被电话惊醒:网站首页突然挂掉,排查后发现是后台某 API 端点被打了一晚上 CC 攻击。更糟的是,攻击流量伪装成正常用户,传统的 IP 限流完全失效。这种场景每天都在发生——根据 Cyber Press 的统计,2024 年全球 Web 应用攻击同比增长 38%,单次数据泄露的平均成本已突破 450 万美元。
中小企业和个人开发者面临更现实的困境:商业 WAF 按流量收费,一年动辄几十万;开源方案 ModSecurity 规则陈旧、误报率高;Cloudflare 免费版在国内访问又不稳定。如果你正在找一款自托管、检测率高、误报率低、中文社区活跃的 WAF,那么 chaitin/SafeLine 可能就是答案。
二、项目简介:一句话说明它是什么
SafeLine 是一款由长亭科技开源的自托管 Web 应用防火墙,本质上是一个反向代理。它用 Go 语言编写,GitHub Stars 已突破 22.3K,登顶 GitHub Trending 总榜与 Go 语言日榜、周榜。被 Cyber Press 评为「GitHub 上最受欢迎的开源 Web 防火墙」,全球装机量超过 40 万,保护着超 100 万个网站,日均处理 HTTP 请求超 300 亿次。
四个关键词概括它的核心特性:自托管(数据完全可控)、智能检测(基于语义分析而非正则匹配)、动态防护(HTML/JS 动态加密)、生态丰富(K8s Ingress、Kong、AI MCP 集成)。
三、核心功能深度解析
1. Web 攻击防御
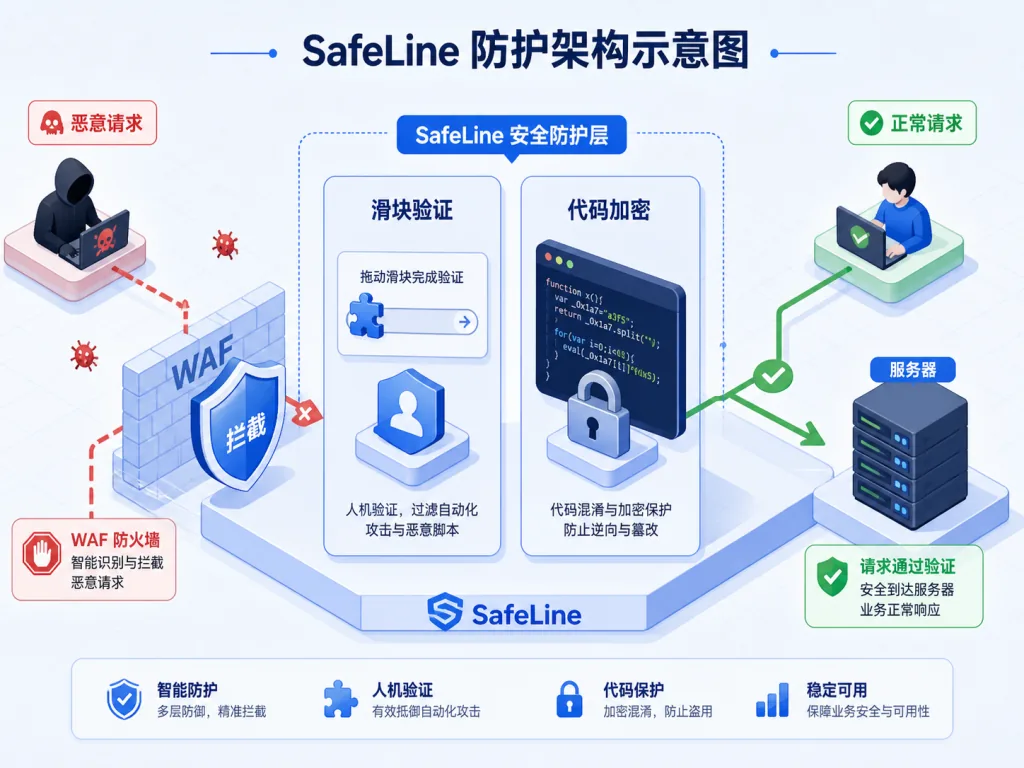
SafeLine 的核心能力是拦截 OWASP Top 10 覆盖的所有常见 Web 攻击,包括 SQL 注入、XSS、代码注入、操作系统命令注入、CRLF 注入、XXE、SSRF、路径遍历、后门上传等。它内置了基于智能语义分析的检测引擎,而不是死板的正则规则,这意味着面对 0day 变种 payload 时,识别能力显著优于传统 WAF。
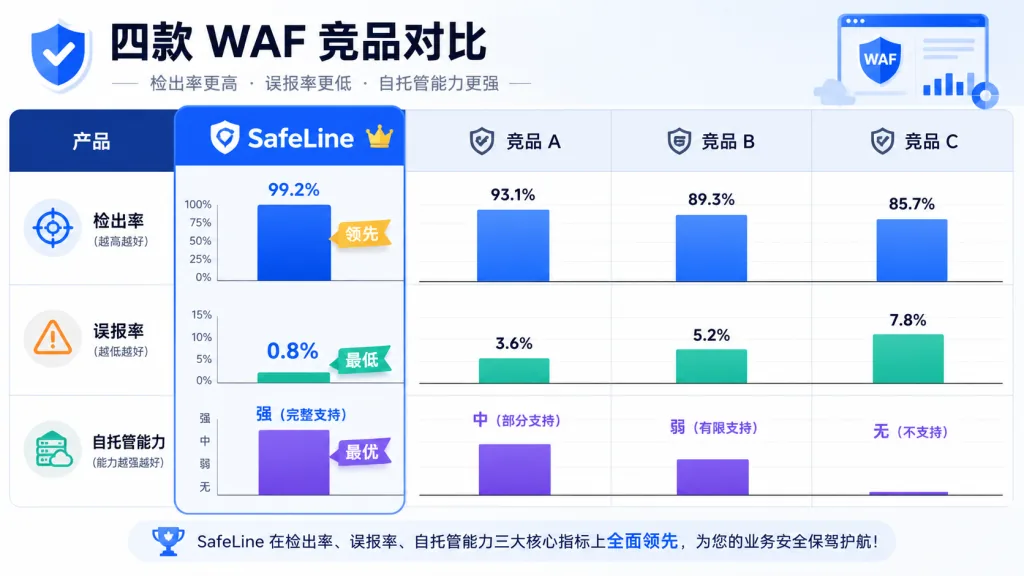
官方在 33669 个样本上的横向测试数据显示:SafeLine 严格模式检出率 76.17%,而 ModSecurity 同级别规则仅 69.74%,Cloudflare 免费版只有 10.70%。在误报率维度,SafeLine 平衡模式仅 0.07%,和 Cloudflare 免费版持平,远低于 ModSecurity 的 17.58%。
2. CC 攻击防御与限流
传统 IP 限流在面对代理池攻击时形同虚设。SafeLine 提供基于 IP 的速率限制,支持按路径、IP 段、地区等多维度自定义规则,能有效缓解 DoS 攻击、暴力破解、突发流量等场景。例如你可以设置「单 IP 每分钟对 /api/login 最多请求 10 次」,超过即触发滑块验证或直接拉黑。
3. 反爬虫与人机验证
Anti-Bot Challenge 是 SafeLine 区别于 ModSecurity 的关键能力之一。它会在检测到可疑流量时弹出滑块或拼图验证码,真实用户可正常通过,爬虫和脚本则被拦截。这一机制基于浏览器指纹、行为分析、JS 挑战等多维度判定,对 headless 浏览器、Python requests 库、Scrapy 都有显著抑制效果。
4. 动态加密保护
启用 Dynamic Protection 后,每次访问页面,HTML 和 JS 代码都会被服务端动态加密。这意味着爬虫即使拿到响应内容,看到的也是混淆后的乱码,必须执行 JS 才能还原 DOM。这对前端数据保护、接口地址隐藏、防自动化采集非常有效,是商业 WAF 才有的能力。
五、适用场景与人群
SafeLine 适合以下场景:
- 个人开发者或独立站长:博客、小型 SaaS、自建 API,需要防止扫描和 CC,又不想花钱买商业 WAF。
- 中小企业业务系统:电商站、CMS、CRM、内部系统,敏感数据多但预算有限,对合规有要求。
- Kubernetes 集群:项目提供了 Ingress-NGINX 插件,可在 K8s 入口统一接入防护。
- AI 应用与 Agent 后端:内置 SafeLine MCP Server,支持 AI 助手通过 MCP 协议管理 WAF 规则。
不适合:超大规模互联网公司自建机房(需要定制化集群方案)、纯静态 CDN 加速场景(建议交给 Cloudflare 边缘节点)。
六、竞品对比
| 维度 | SafeLine | ModSecurity | Cloudflare Free | 商业 WAF(阿里云/WAF) |
|---|---|---|---|---|
| 自托管 | ✅ 完全私有部署 | ✅ 但规则陈旧 | ❌ 仅 SaaS | ❌ 仅 SaaS |
| 检出率 | 76.17% | 69.74% | 10.70% | ~80% |
| 误报率 | 0.07% | 17.58% | 0.07% | < 0.1% |
| 动态加密 | ✅ HTML/JS | ❌ | ❌ | ✅(高收费) |
| 反爬虫 | ✅ 滑块验证 | ❌ | 基础 | ✅ |
| 国内访问 | ✅ 顺畅 | ✅ | ⚠️ 受限 | ✅ |
| 学习成本 | 低,中文文档 | 高 | 极低 | 中 |
从表格可以看出,SafeLine 在「自托管 + 高检出 + 低误报 + 国内访问」四要素上同时占优,是商业 WAF 的开源平替。
七、如何快速上手
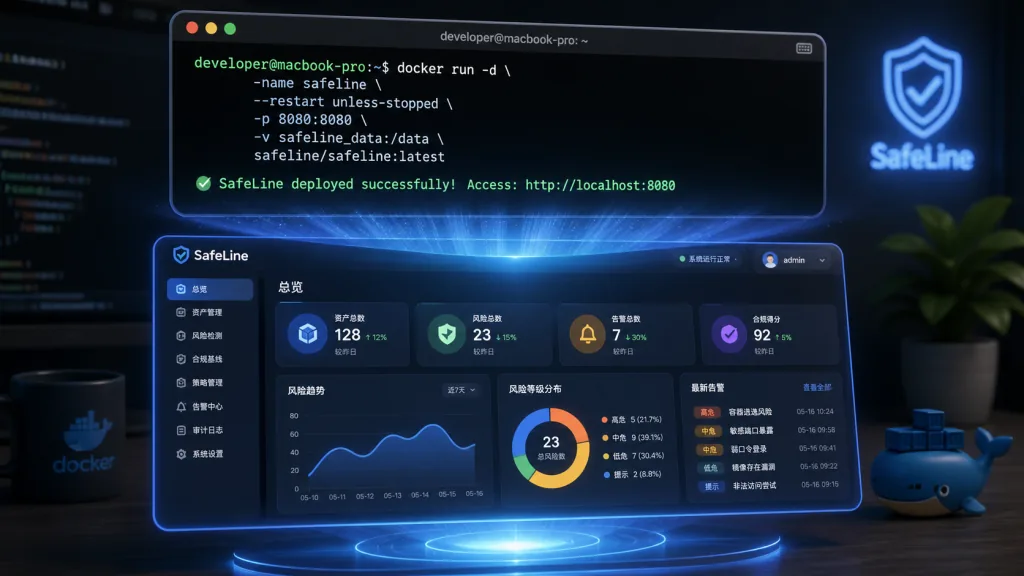
SafeLine 部署极为简单,仅需一行 Docker 命令。前提:Linux 服务器、Docker 环境、至少 1 核 2G 内存。
bash -c "$(curl -fsSLk https://waf.chaitin.com/release/latest/setup.sh)"
执行后脚本会自动拉取镜像并启动,访问 https://<服务器IP>:9443 即可进入管理控制台。首次登录使用 safeline-ce 命令查看初始密码。
接下来在控制台「应用管理」中添加站点:填写你的真实网站域名和后端地址,SafeLine 会自动签发证书并接管流量。整个过程不超过 10 分钟。
进阶建议:生产环境务必修改默认密码、开启 2FA(管理后台支持);通过 MCP Server 把 WAF 接入 Claude/Cursor,用自然语言查询攻击日志;对接 ELK 或 Loki 把日志导出做二次分析。
八、总结与行动建议
SafeLine 用 22K+ Stars、40 万装机量、300 亿日请求量证明了它是当下最值得关注的开源 WAF。它解决了「不想花钱、又要安全、还要国内好访问」这个三角难题,特别适合个人开发者和中小企业。
如果你正在被 CC 攻击困扰、数据合规有要求、或者想把 WAF 交给 AI 管理,现在就可以去 GitHub 搜索 chaitin/SafeLine 给它一个 Star,下班前跑一行命令把它装起来。
- 项目地址:https://github.com/chaitin/SafeLine
- 中文文档:https://docs.waf-chaitin.cn
- 在线 Demo:https://demo.waf.chaitin.com:9443
- Discord 社区:https://discord.gg/SVnZGzHFvn
一句话推荐:自托管 WAF 的最优解,没有之一。