一、开篇:这个痛点,几乎每个运维都踩过
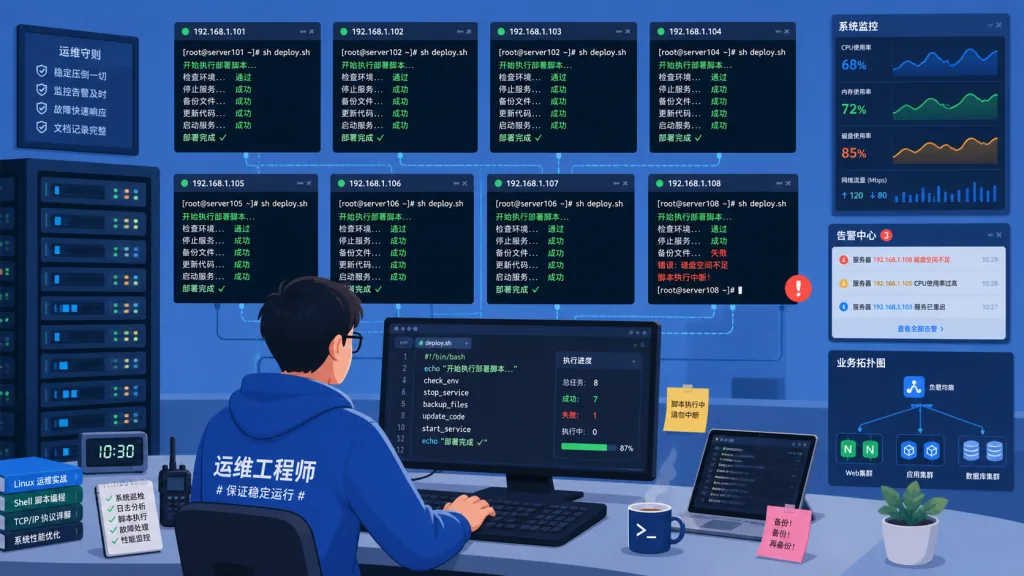
凌晨一次数据库主从切换,运维同学对着 30 台服务器逐台执行脚本;一个新同事入职第一周,光是搞懂「重启服务要登录哪台机器、跑哪个命令、按什么顺序」就问了你 5 次。这种「人肉跑流程」的痛点,几乎每个团队都经历过。
Rundeck 的出现,正是为了解决这类问题。它把散落在 SSH 终端、文档、群聊里的运维操作,收敛成一个可被复用、可被审计、可被授权的工作流平台。
二、项目简介:它到底是什么?
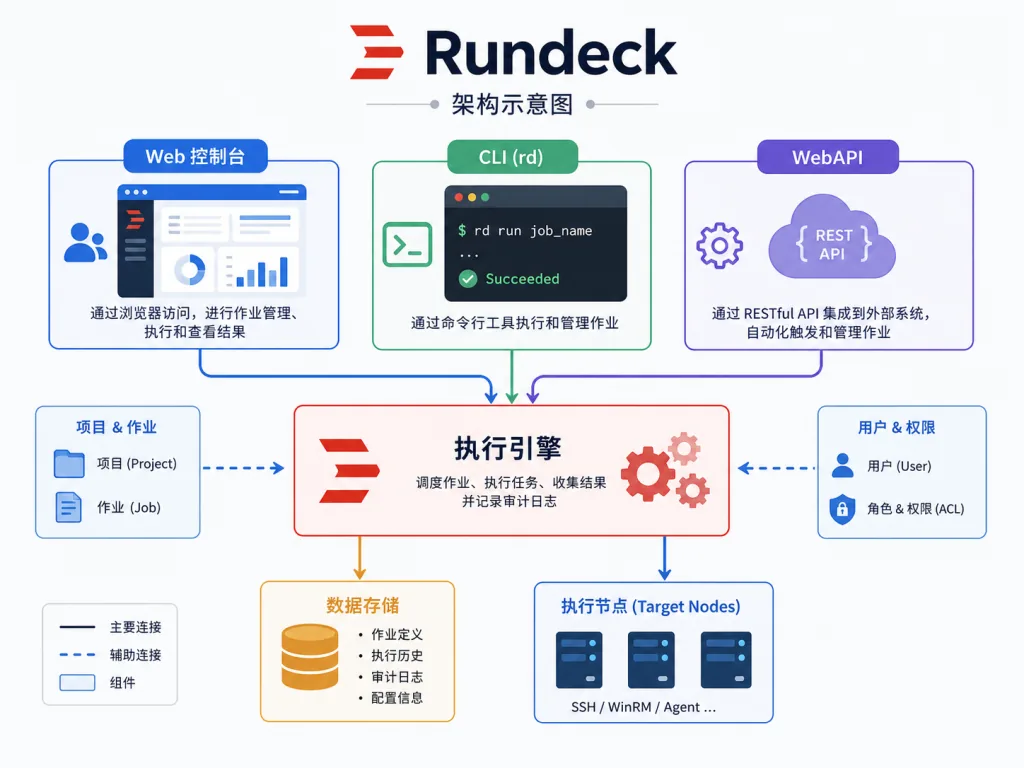
Rundeck 是一款开源的 Runbook 自动化服务,由 PagerDuty 维护,在 GitHub 上收获了 6.2K+ Stars。它提供 Web 控制台、命令行工具和 WebAPI 三种入口,能把现有的脚本、工具、服务编排成标准化的「作业」,并在指定节点集合上一键执行。
核心特性可以浓缩成 4 个关键词:自服务化(让非运维也能安全触发操作)、节点编排(批量在多台机器跑同一流程)、权限治理(细粒度 ACL 控制谁能跑什么)、多入口(Web / CLI / API 都能用)。
三、核心功能深度解析
1. Job 与 Workflow:把脚本变成可复用的作业
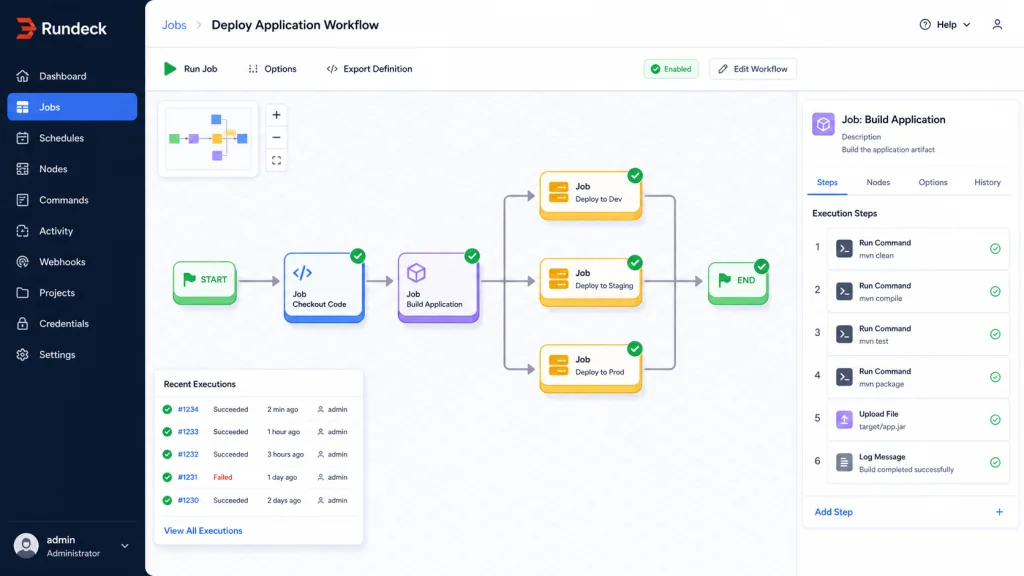
Rundeck 的核心抽象是「Job」。你把一段 Shell / PowerShell / Python 脚本包装成 Job,定义好参数、节点、执行顺序,就形成了可被反复调用的工作流。Workflow 还支持错误处理策略——某一步失败时,是继续、暂停还是回滚,都可以在页面上配置,不需要写额外的胶水代码。
2. Node Source:节点来源灵活扩展
Rundeck 不绑定节点来源。内置支持 SSH、WinRM、Ansible Inventory、AWS EC2、Kubernetes 等多种节点源。你可以随时把云上的实例、IDC 里的物理机、容器平台里的 Pod 全部纳入同一个执行平面,统一调度。
3. ACL 与 Key Storage:把安全做扎实
Rundeck 提供基于项目的细粒度访问控制,配合 Key Storage 存储 SSH 私钥、API Token 等敏感信息。运维负责人可以把「重启 Tomcat」这种操作开放给开发同事,但限定他们只能在自己的测试环境、只能在工作日执行——既释放了自助能力,又守住了安全边界。
4. 插件体系:Ansible、Git、K8s 都能接
Rundeck 的插件市场相当丰富,从 Ansible、Chef、Git、Jira、Slack 到 Kubernetes 都有官方或社区插件。你可以把 Rundeck 当成自动化操作的「中控台」,把现有工具链串起来,而不必推倒重来。
四、技术亮点与性能数据
Rundeck 主程序使用 Groovy + Grails 框架构建,输出 .war 包,兼容 Java 11 及以上环境。构建工具链采用 Gradle,支持产出 WAR、Deb、RPM、Docker 镜像四种交付物,部署形态覆盖物理机、虚拟机、容器和 K8s。
前端方面,项目使用 Node.js 18 构建 UI 组件库(ui-trellis),配合 Storybook 做组件预览,Jest 跑单元测试。整套架构经历了多次版本演进,已经在大量生产环境验证过稳定性。
生态兼容性上,Rundeck 提供完整 WebAPI,可以被外部系统直接调用,也能集成进 ChatOps、CI/CD 流水线,作为自动化操作的触发器或执行器。
五、适用场景与人群
场景 1:批量运维操作——数据库备份、服务重启、日志清理、补丁分发等需要在多台节点重复执行的任务,全部交给 Rundeck 调度。
场景 2:安全合规的自服务门户——让开发、测试、产品在 Web 页面一键触发受限操作,无需申请临时权限。
场景 3:事件响应自动化——对接 PagerDuty / 告警系统,把告警触发的修复动作固化成 Job,缩短 MTTR。
适合:SRE、运维平台负责人、DevOps 工程师,以及任何想让团队「少跑路、少出错」的技术管理者。不适合:只想跑一次性脚本的个人开发者(直接用 Shell 更轻量)。
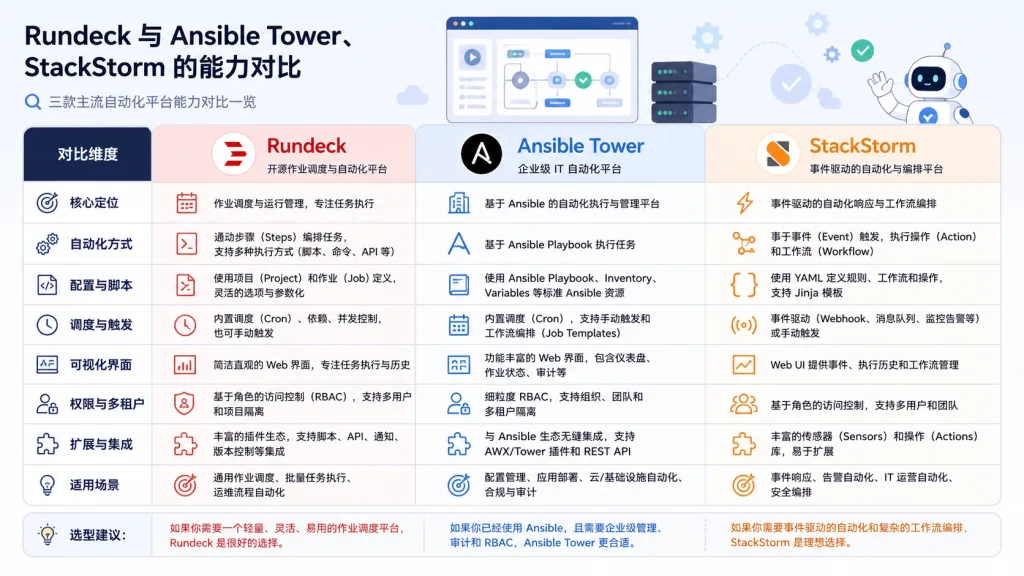
六、竞品对比
| 维度 | Rundeck | Ansible Tower | StackStorm |
|---|---|---|---|
| 部署形态 | 开源 / 商业版 | 开源 / 商业版 | 开源 |
| 核心定位 | Runbook 自动化 | 配置管理 + 执行 | 事件驱动编排 |
| 自服务门户 | 内置 Web 控制台 | 需要二次开发 | 需要二次开发 |
| 节点源丰富度 | 多云 + K8s + 传统 | 以 Ansible Inventory 为主 | 主要靠集成 |
| 上手成本 | 中等 | 低(熟 Ansible) | 较高 |
选择 Rundeck 的理由很直接:它把「可被非运维人员自助使用」做到位了,Web 控制台体验成熟,权限模型清晰,不需要额外造轮子。
七、如何快速上手
环境要求:Java 11+、Node.js 18(仅源码构建需要,官方 Docker 镜像已内置)。
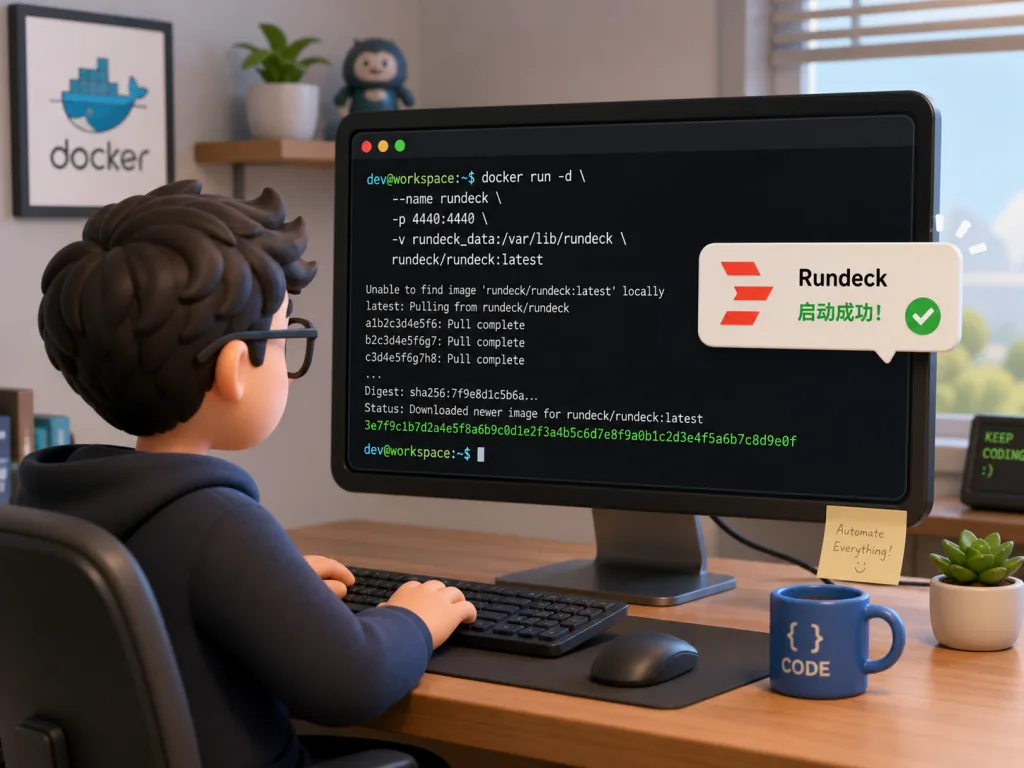
方式一:Docker 快速启动
docker run -d --name rundeck -p 4440:4440 rundeck/rundeck:SNAPSHOT
浏览器访问 http://localhost:4440,默认账号 admin/admin 即可登录。
方式二:WAR 包部署
java -jar rundeck-X.Y.war
方式三:源码构建
git clone https://github.com/rundeck/rundeck.git
cd rundeck
./gradlew build
构建产物在 rundeckapp/build/libs/rundeck-X.Y.war。
最小可用示例:登录后创建一个 Project,配置节点源(先从本地 SSH 起步),写一个最简单的 Job 执行 echo "hello rundeck",调度一次——5 分钟内就能跑通全流程。
八、总结与行动建议
Rundeck 的核心价值,是把运维流程从「靠人记、靠群聊传、靠文档查」变成「可调度、可审计、可授权」。它不抢 Ansible 的配置管理地盘,也不替代 CI 工具,而是填补了「运维自助门户」这个长期被忽略的位置。
如果你团队超过 5 人、运维操作有重复模式、又希望释放自助能力,Rundeck 是性价比很高的选择。建议从 Docker 镜像先跑起来,在一个低风险场景(比如测试环境的批量日志清理)落地第一个 Job,验证完再逐步扩展到生产。
- GitHub:https://github.com/rundeck/rundeck
- 官网:https://www.rundeck.com
- 文档:https://docs.rundeck.com/docs
一句话推荐:Rundeck 是运维团队把零散脚本升级为标准作业的最短路径。