选择标题(3 选 1)
逆向工具被垄断?Ghidra 9 万 Stars 重新定义免费逆向工作流
从汇编到类 C 代码:Ghidra 反编译能力让逆向效率提升一个数量级
NSA 都在用的反编译神器 Ghidra,为何敢免费开源?
Ghidra:90K Stars 的反编译神器,NSA 都在用的逆向工程框架到底强在哪
一、开篇:这个痛点,几乎每个逆向工程师都踩过
接手一个陌生的二进制样本,你想搞清楚它做了什么、隐藏了什么调用、哪些函数可能被漏洞利用——打开 IDA Pro 的那一刻,试用期倒计时也在同步倒数。个人开发者面对高昂授权费望而却步,学生一族在学校机房排队抢座位,安全研究员在闭源软件里苦苦追踪一段无符号的汇编。这不只是钱的问题,更是工具被垄断后的研究效率停滞。Ghidra 的出现,把这套工作流彻底掀翻。
二、项目简介:它到底是什么?
Ghidra 是由美国国家安全局(NSA)研究局开发并维护的软件逆向工程(SRE)框架,定位于面向安全分析师与漏洞研究人员的开源平台。它支持 Windows、macOS、Linux 三大主流平台,涵盖反汇编、汇编、反编译、图形化分析、自动化脚本等全套功能,兼容数十种处理器指令集与可执行格式。当前在 GitHub 获得超过 9 万 Star,是 Java 生态中最受关注的逆向分析项目之一。
三、核心功能深度解析
1. 反编译器:从汇编到类 C 代码
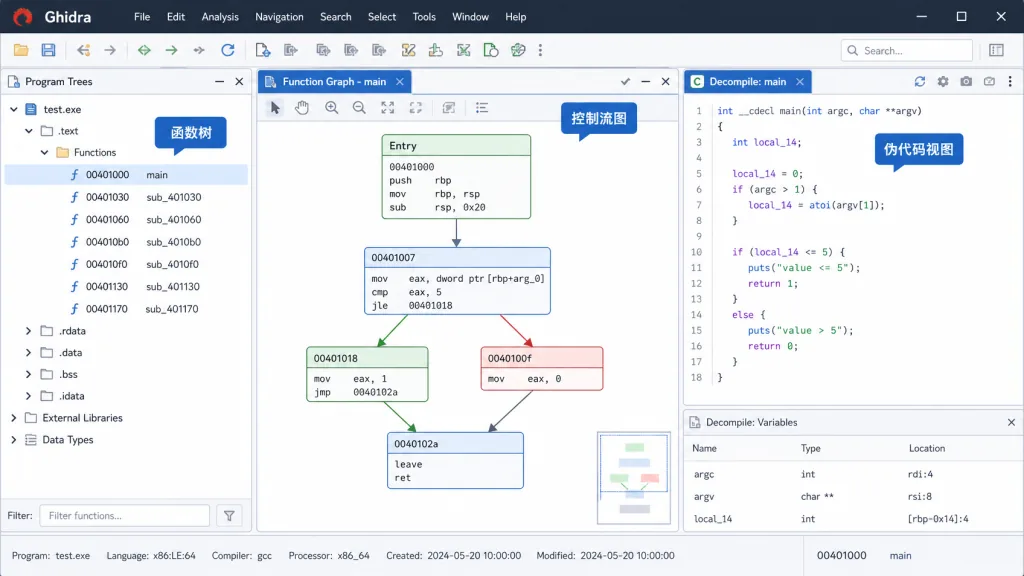
Ghidra 的核心招牌是内置反编译器,它把 x86、ARM、MIPS 等架构的二进制直接翻译成可读的类 C 伪代码,省去手工逐行解读汇编的痛苦。打开任何一个 PE 或 ELF 文件,左侧是函数树,右侧是带变量命名、结构体推断的伪代码视图。比起硬啃汇编,反编译输出让逻辑分析效率提升一个数量级。
2. 多架构与多格式支持
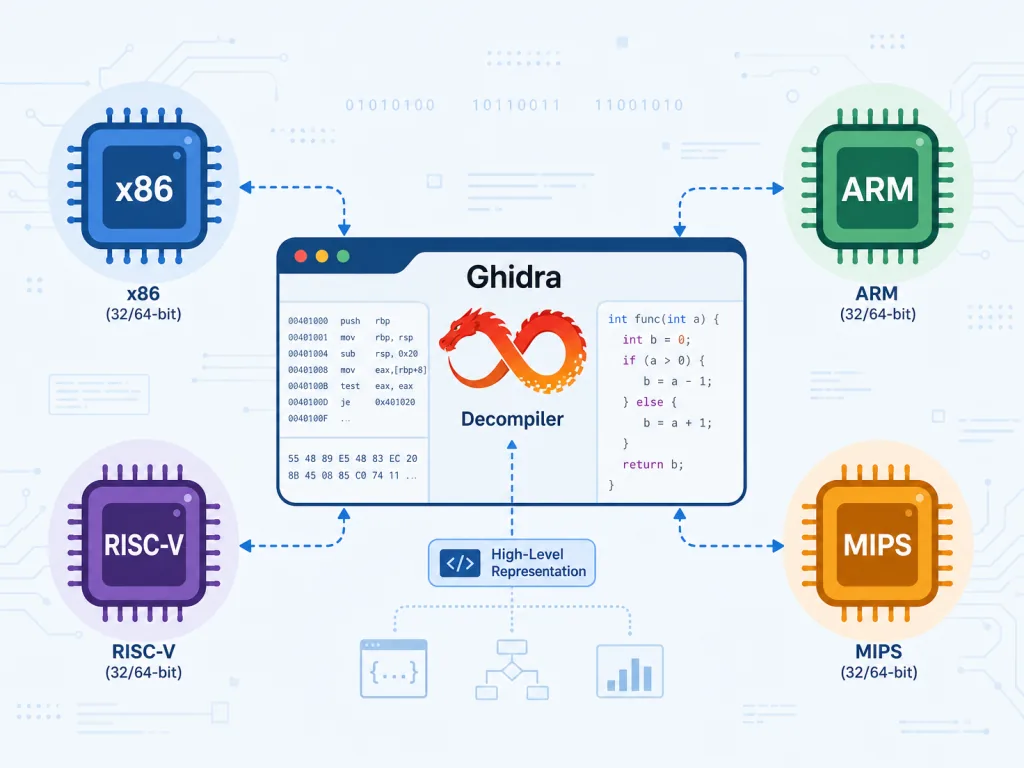
Ghidra 自身维护了 Sleigh 指令集描述语言,覆盖 x86、x86-64、ARM/AArch64、MIPS、PowerPC、RISC-V 等主流架构,还能通过扩展加载器识别 PE、ELF、Mach-O、Java class、WebAssembly 等格式。一次安装,横跨嵌入式固件分析、桌面逆向、移动端样本研究。
3. 协作与自动化
逆向很少是单人作战。Ghidra 内置多用户协作模式,分析进度与标注可以多人同步;批处理模式下能无界面运行脚本,集成到 CI 流水线里对固件批量扫描。配合 PyGhidra,分析师用 Python 就能批量跑污点分析、函数相似度匹配、YARA 规则匹配。
4. 可扩展性
想要新增功能?用 Java 或 Python 写一个插件即可。GhidraDev Eclipse 插件、VS Code 集成模块都做了官方支持,自定义分析器、新的处理器模块、反编译 Pass 都可以独立打包发布。
四、技术亮点与性能数据
Ghidra 主程序基于 Java 构建,使用 Eclipse Rich Client Platform(RCP)作为 UI 框架,带来高度可定制的窗口与透视图系统。反编译器采用静态单赋值(SSA)中间表示,结合控制流分析、数据流分析、结构体恢复算法,最终输出近似源码的反编译结果。整套架构在 NSA 内部经过多年实战打磨,处理数百 MB 级别的固件仍保持稳定。生态层面,Ghidra 与 Binary Ninja、Frida、radare2 不冲突,常被作为反编译层嵌入更大的分析链路;同时社区衍生出 GhidraSnippets、Ghidra Scripting 模板、gef 联动等工具,能快速接入二进制漏洞研究、CTF 竞赛场景。
五、适用场景与人群
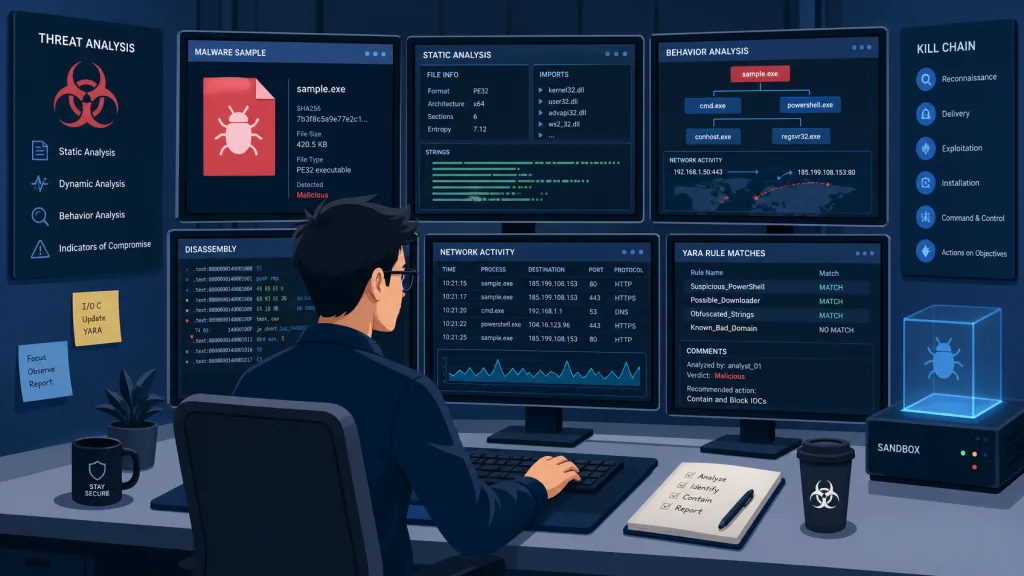
- 恶意软件分析:拆解样本行为、提取 IOC(Indicators of Compromise),是 SOC 分析师与威胁研究员的日常工具。
- 漏洞研究:在没有源码的闭源二进制中定位危险函数、构造 PoC,适合漏洞挖掘与学术研究。
- 固件与 IoT 安全:解析路由器、摄像头、工业控制器的固件映像,验证后门与硬编码密钥。
- CTF 与安全教学:开源免费 + 完整反编译能力,是高校与竞赛选手的首选练习平台。
不适合:商业产品级 SDK 集成(IDE 运行时较重)、需要团队协作但希望托管在云端的企业(需自行搭建服务端)。
六、竞品对比
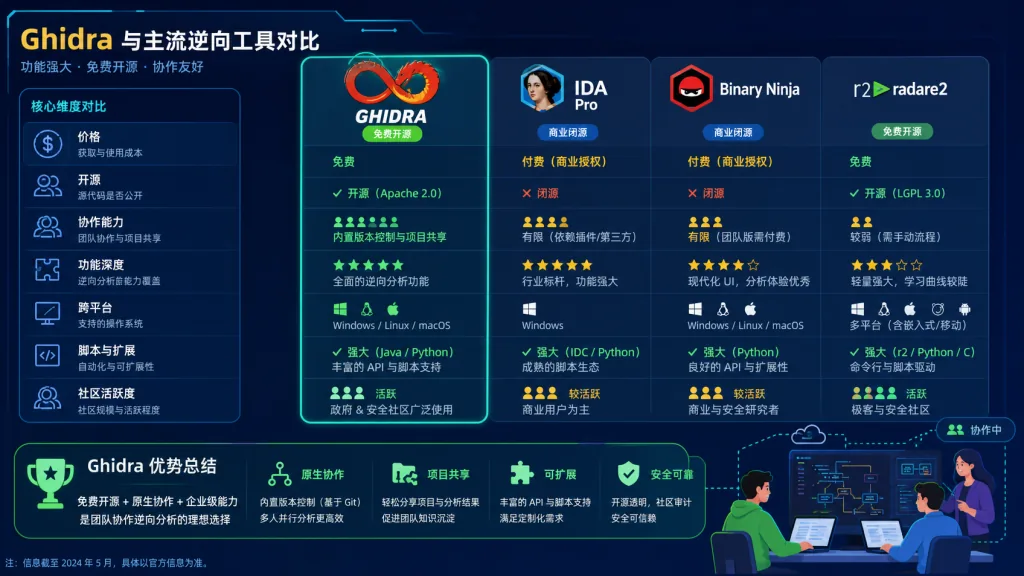
| 维度 | Ghidra | IDA Pro | Binary Ninja | radare2 |
|---|---|---|---|---|
| 价格 | 免费开源 | 商业授权(数千美元起) | 商业授权分层 | 免费开源 |
| 反编译器 | 内置类 C | 内置 Hex-Rays(付费) | 内置 | 实验性,需 r2dec 插件 |
| 协作能力 | 多用户服务端 | 需第三方插件 | 较弱 | 无原生协作 |
| 扩展语言 | Java / Python | IDC / Python / C++ | Python | 命令行 + r2pipe |
| 学习曲线 | 中等 | 中等偏陡 | 较平缓 | 陡峭 |
选 Ghidra 的理由很简单:在「免费 + 内置反编译 + 协作能力」三点上,它至今仍是唯一同时满足这三项的工具。
七、如何快速上手
- 安装 JDK 25(64 位)。
- 从 Releases 页面 下载
ghidra_<version>_<release>_<date>.zip,解压到一个独立目录(不要覆盖旧版本)。 - 进入解压目录,执行
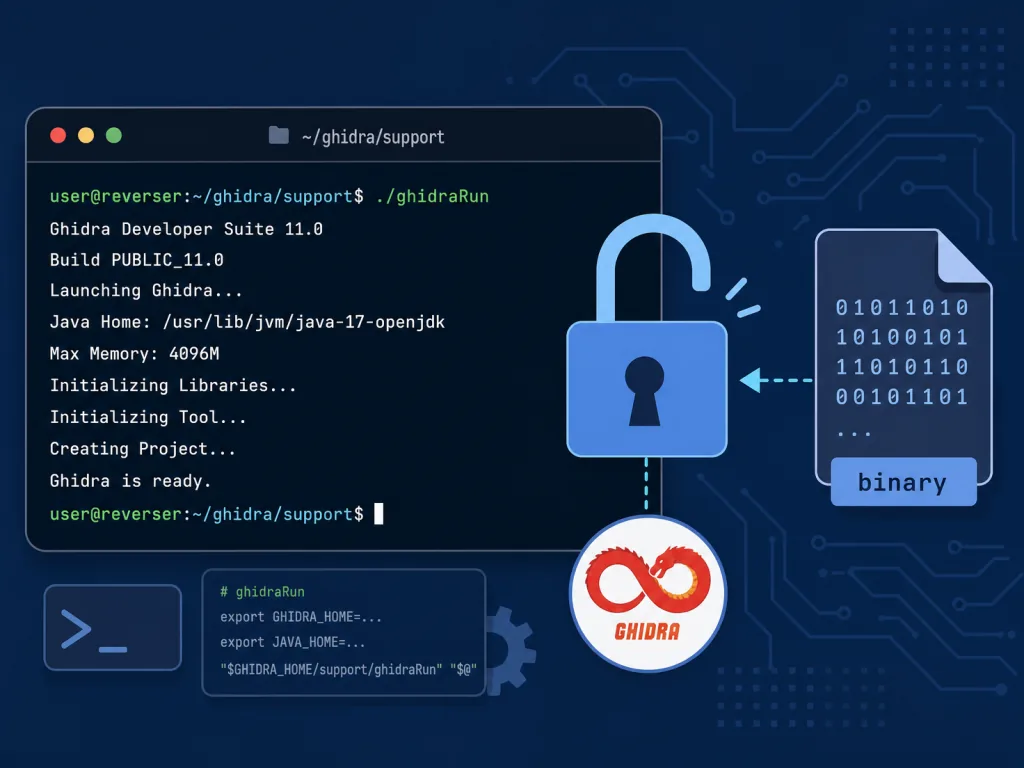
./ghidraRun(Windows 用ghidraRun.bat)。 - 在弹出的项目窗口里
File → New Project,导入待分析的二进制,让 Ghidra 自动完成分析。 - 想用脚本?试试
./support/pyghidraRun,直接进入 Python REPL 操作当前程序。
进阶:安装 Eclipse + GhidraDev 插件,或者在 VS Code 里通过 Tools → Create VSCode Module project 生成模块项目,开始编写自定义分析脚本。
八、总结与行动建议
Ghidra 用开源的方式重新定义了逆向工程的工具链:免费可用、功能完整、扩展自由,让每一个有志于研究底层安全的人都能站在 NSA 级别的工作流上。立刻前往 Ghidra GitHub 仓库 下载最新版本,拿一个真实样本跑一次反编译,你就能感受到它的速度与清晰度。一句话推荐:把 Ghidra 加进你的安全工具箱,从此告别授权焦虑。
#ghidra #Ghidra #nationalsecurityagency #游戏开发 #网络安全 #开源项目 #GitHub