选择标题(3 选 1)
Slim:一条命令告别 localhost 的 HTTPS 警告与端口转发噩梦
Slim 让本地开发少写 90% 配置:HTTPS 域名、路径路由、公网分享一步到位
没改一行 nginx,本地服务却跑出了公网 HTTPS 域名——Slim 是怎么做到的
Slim:一条命令给你的 localhost 配 HTTPS 域名,还能一键分享到公网
一、开篇:为什么你需要这个工具?
本地开发时,你大概率经历过这些瞬间:OAuth 回调地址必须填 HTTPS、微信支付沙箱拒绝 http://localhost、前端同事让你发个预览链接过来、想在手机上测一下 PWA 效果,结果卡在「本地服务怎么让别人访问」上。
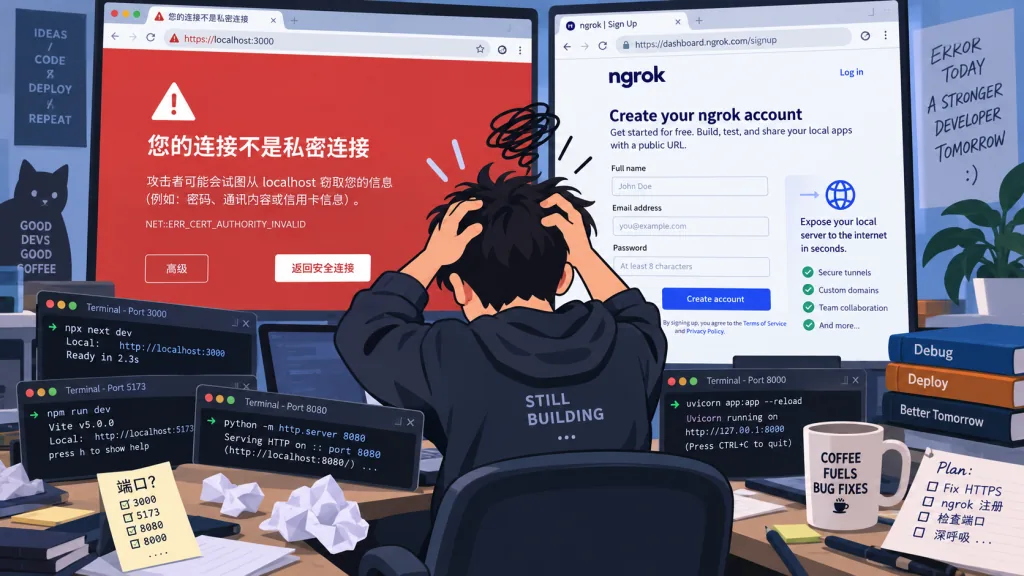
更让人抓狂的是,传统的 ngrok 几乎每次都要注册账号、打开网页拿 token、复制粘贴 URL,而用自签证书跑 https://localhost 又会触发浏览器红屏警告。Slim 这款 2.1k+ Star 的 Go 工具,把这些步骤压成了一条命令。
二、项目简介:一句话说明它是什么
Slim 是一个本地开发反向代理与隧道工具,核心定位是「一条命令让 localhost 拥有干净的 HTTPS 本地域名」。它的四个关键词是:自动 CA 证书、路径路由分流、公网隧道分享、零配置启动。基于 Go 1.25+ 构建,平台覆盖 macOS 与 Linux,2.1k Star、持续活跃更新。
三、核心功能深度解析
1. 本地 HTTPS 域名自动签发
Slim 启动时会在用户态生成一个本地 CA,并把根证书装进系统信任链与浏览器信任链。每个子域名(如 myapp.test)由 Slim 自动签发证书,浏览器地址栏直接显示绿色小锁,不会再弹「您的连接不是私密连接」。一条命令即可生效:
slim start myapp --port 3000
随后 https://myapp.test 就指向 localhost:3000,不需要手动改 /etc/hosts、不需要 mkcert、不需要关浏览器警告。
2. 路径级路由分流
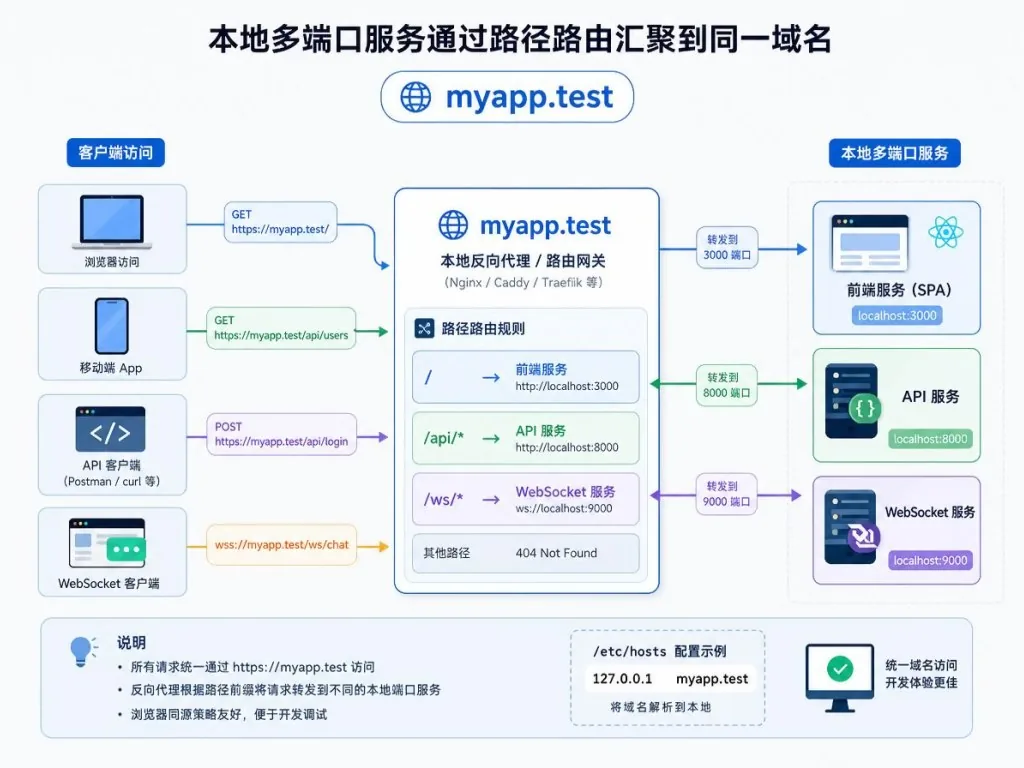
前端跑在 3000、后端 API 跑在 8080、WebSocket 跑在 9000,这种多端口协作在 Slim 里可以合并到同一个域名下:
slim start myapp --port 3000 --route /api=8080 --route /ws=9000
请求 https://myapp.test/api/users 自动转发到 8080 端口,https://myapp.test/ws 转发到 9000,CORS、Cookie 作用域、前端路由都能保持一致,比开三个端口、用 nginx 临时反代要省心得多。
3. 配置文件批量管理
在项目根目录放一个 .slim.yaml,团队成员拉下代码后 slim up 就能启动全套本地环境:
services:
  - domain: myapp
    port: 3000
    routes:
      - path: /api
        port: 8080
  - domain: dashboard
    port: 5173
log_mode: minimal
cors: true
log_mode 支持 full | minimal | off,cors: true 会自动给代理响应加上跨域头。slim down 一键停掉所有服务,避免端口被占用、配置散落各处的问题。
4. 公网隧道分享
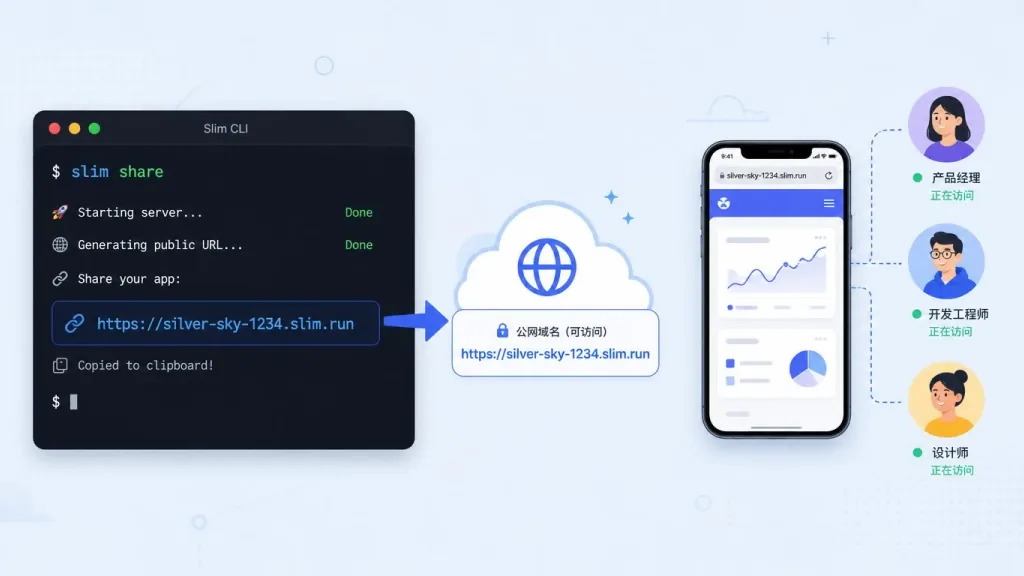
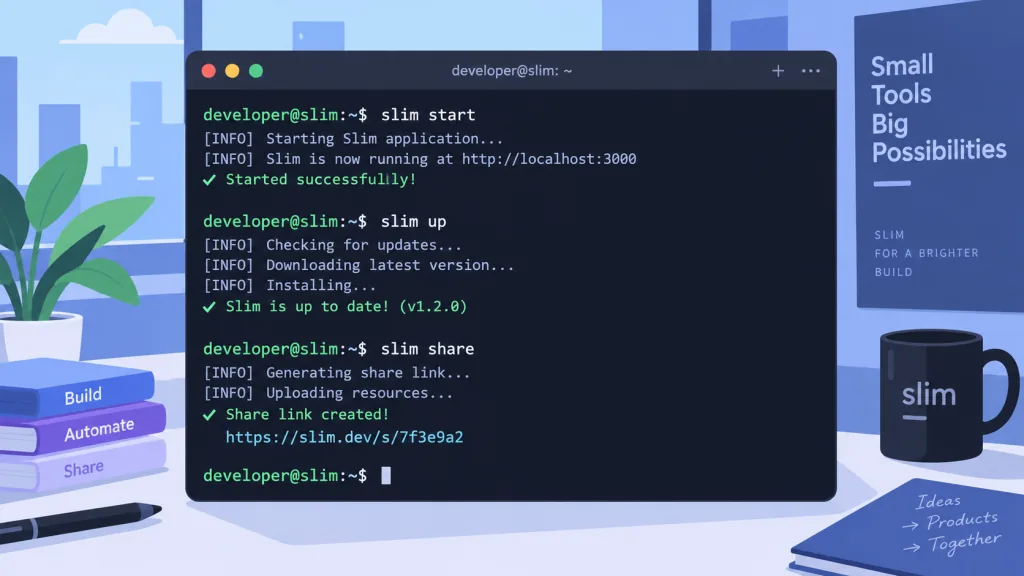
slim share --port 3000 会立刻给你一个 https://xxx.slim.show 公网地址,不需要注册账号。需要固定子域名、加密码保护、定时失效、绑定自有域名都能直接通过参数实现:
slim share --port 3000 --subdomain demo --password secret --ttl 30m
对于匿名隧道,浏览器首次访问会显示一次性的「这是某人的电脑提供的预览」提示页,保护 slim.show 域名不被滥用;而带密码、带自有域名、或带固定子域名的隧道会跳过该提示,Webhook、curl、移动端 SDK 也都不会看到这页。
四、技术亮点与性能数据
Slim 用 Go 1.25+ 编写,整体打包成单二进制,下载即用,跨平台覆盖 macOS 与 Linux。它在用户态完成 CA 证书签发与续期,无需 OpenSSL 命令行介入。slim doctor 自带的诊断工具会逐项校验 CA 有效期(默认到 2035 年)、系统信任状态、端口转发(80→10080、443→10443)、/etc/hosts 注入情况、子域名证书状态,定位问题一目了然。slim list --json 输出结构化数据,可被脚本消费;slim logs --follow 支持按域尾随访问日志,调试体验直逼生产环境。
五、适用场景与人群
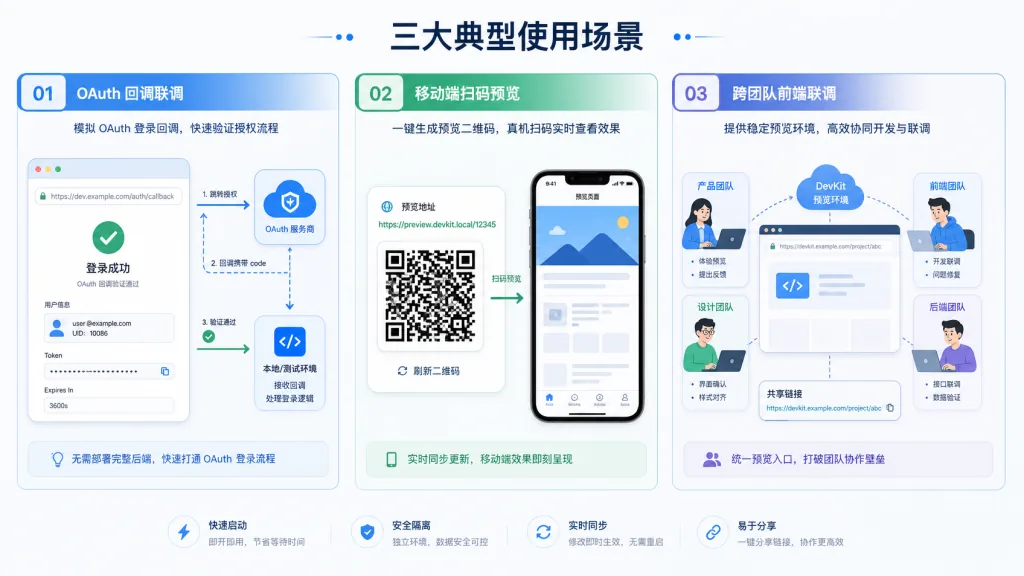
场景一:需要 HTTPS 的本地调试。 微信开放平台、Apple 推送、Stripe 回调、Service Worker、Cookie Secure 标志,这些都要求 HTTPS,本地联调时用 Slim 几乎零成本。
场景二:多人协作的前后端联调。 后端、前端、QA 各自启动同一份 .slim.yaml,域名一致,OAuth、CORS 一次配好。
场景三:临时演示与外部协作。 slim share 把本地服务秒变公网链接,发给客户演示 Webhook 集成、移动端扫码预览,或让远程同事直接看到带 HTTPS 的页面。
它特别适合前端 / 全栈 / 移动端开发者;不太适合需要长期暴露生产端口、对延迟敏感的服务,这类场景仍应使用部署平台或专线隧道。
六、竞品对比
| 工具 | 本地 HTTPS 域名 | 路径路由 | 配置文件 | 公网分享 | 安装方式 |
|---|---|---|---|---|---|
| Slim | ✅ 自动 CA | ✅ --route | ✅ .slim.yaml | ✅ slim share | 单二进制 |
| ngrok | ❌ 需付费 | ❌ | ❌ | ✅ 核心功能 | 二进制 + 账号 |
| localtunnel | ❌ | ❌ | ❌ | ✅ 仅公网 | npm |
| Caddy + hosts | ⚠️ 手工配置 | ✅ | ✅ | ❌ | 系统服务 |
Slim 的差异化在于:本地 HTTPS 是开箱即用的,不需要先注册、再登录、再复制 authtoken。
七、如何快速上手
一行安装脚本搞定:
curl -sL https://slim.sh/install.sh | sh
或者从源码构建:
git clone https://github.com/nilbuild/slim.git
cd slim
make build
make install
首次使用建议直接跑 slim start myapp --port 3000,浏览器打开 https://myapp.test 验证绿色小锁;之后在项目根目录写一份 .slim.yaml,配合 slim up / slim down 做团队标准化。遇到任何异常先跑 slim doctor,90% 的证书、端口、hosts 问题都能在这一步定位。
八、总结与行动建议
Slim 把「本地 HTTPS 域名」和「公网隧道」这两个长期割裂的能力合并到了同一个 Go 二进制里,并且通过 .slim.yaml 让团队成员共享同一套本地环境配置。如果你的工作流里 OAuth 回调、CORS 调试、外部分享是常态,不妨用 curl -sL https://slim.sh/install.sh | sh 装一下,十分钟之内就能感受到「少敲一堆命令」带来的便利。
- GitHub:https://github.com/nilbuild/slim
- 官网:https://slim.sh
- 文档:项目 README 内含完整 CLI 参考
#slim #Slim #nilbuild #前端开发 #Web开发 #开源项目 #GitHub